


Хакеры ставят на банкоматы

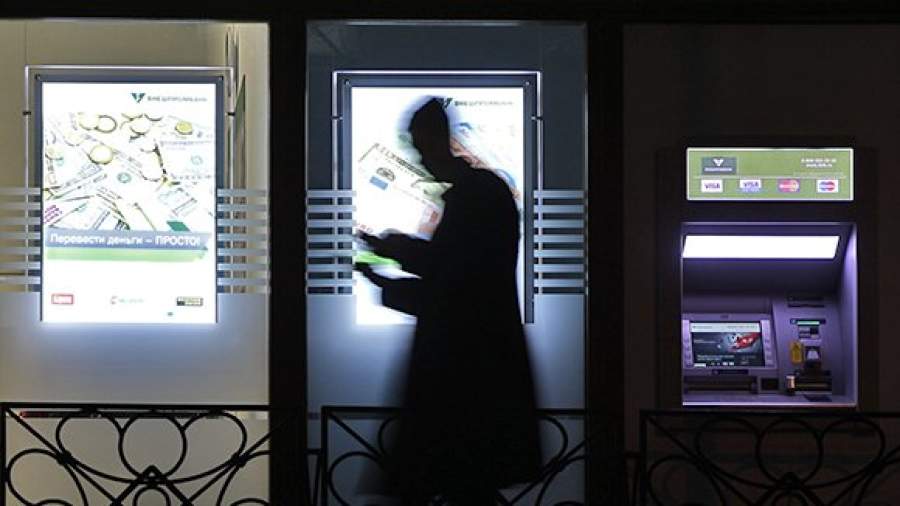


В 2017 году хакеры сосредоточат свои усилия на кражах денег с помощью банкоматов (АТМ). По оценкам специалистов, в новом году размер хищений, совершенных с помощью АТМ, может составить более 2,5 млрд рублей, что на 25–30% больше, чем в 2016-м. Конечно, основные риски при этом несут банки, но, как подчеркивают эксперты, если кибермошенники «заразят» банкомат вредоносным программным обеспечением, вернуть похищенные средства будет сложно, поскольку непросто доказать сам факт кражи денег с карты.
«Известия» уже писали, что в будущем году хакеры усилят атаки на российские банки — на них направлено 30% всех действий интернет-злоумышленников. Однако чуть менее трети (27%) киберпреступлений по-прежнему совершается в отношении счетов простых граждан. И именно их в наступающем году ожидает усиление активности со стороны виртуальных мошенников.
В приоритете у хакеров в 2017 году будут банкоматы и банкоматные сети кредитных организаций, рассказал «Известиям» гендиректор специализирующейся на вопросах кибербезопасности компании Digital Security Илья Медведовский. При этом, по оценкам компании Zecurion, объем киберхищений в следующем году увеличится на 25–30% по сравнению с 2016-м, когда хакеры украли при помощи банкоматов 2 млрд рублей. Впрочем, и в этом случае для банков существует риск, поскольку есть два основных способа хищения через ATM.
По словам Ильи Медведовского, первый сценарий предполагает подключение хакерских устройств к диспенсеру банкомата (через внешнюю панель). В этом случае АТМ выдает преступникам все имеющиеся в нем деньги — то есть мошенники опустошают банкомат, нанося ущерб кредитным организациям.
Второй способ предполагает проникновение злоумышленников во внутреннюю сеть банков для управления банкоматными сетями: кибермошенник получает доступ к серверу управления ATM, запускает вредоносное программное обеспечение и затем с поддельных карт снимает средства в офлайне. Если же хакеры смогут «заразить» вредоносным ПО банкомат, то потери несут уже граждане. При этом доказать факт кражи в таком случае будет довольно сложно, поэтому и средства пострадавшим людям могут быть не компенсированы.
По оценке компании Positive Technologies, объем ущерба от действий хакеров при помощи АТМ занимает 10–15% в общем объеме киберхищений.
— Атаки на банкоматы более просты в исполнении, нежели попытки получения доступа к корсчетам банков, поэтому они будут массовыми в 2017 году, — считает глава Digital Security.
По его словам, ущерб от одной кибератаки на АТМ может составлять до 20 млн рублей.
Руководитель отдела безопасности банковских систем Positive Technologies Тимур Юнусов рассказал «Известиям» о последствиях пользования ATM, зараженным вредоносным ПО через внутреннюю сеть кредитной организации.
— В этом случае клиенту будет крайне сложно доказать свою непричастность. И банки очень неохотно идут на возврат денег, — пояснил он. — Поэтому единственный совет — следить за состоянием своего счета и подключать 3D Secure и SMS-оповещения. В таком случае даже если данные карт и PIN-коды окажутся скомпрометированы, у клиентов остается шанс вернуть свои деньги.
Как отмечает руководитель аналитического центра Zecurion Владимир Ульянов, количество клиентов банков, использующих АТМ, стремительно растет. Даже пожилые люди активно начинают пользоваться банкоматами не только для снятия наличных, но и для оплаты счетов.
— Наиболее уязвимы банкоматы без современного программного обеспечения, а также те, которые находятся на улицах и никак не охраняются, — предупредил Владимир Ульянов.
